

OpenClaw的迅速崛起暴露新加坡企业的“影子AI”风险
业界专家称,该工具的侵入性特质使其不适合在企业层面使用。
本文由 AI 翻译,关键事实请以原文为准。
【新加坡】自由软件工程师 Aayush Mathur 在浏览X(前称推特)时,偶然发现了一款名为OpenClaw的新开源人工智能(AI)工具。
出于好奇,他用它来抓取Reddit上的数据,为自己正在开发的一款应用程序进行市场调研。过去需要数小时消化文件乃至播客的工作,如今被缩短至几分钟。目前,他约有40%的工作流程是通过OpenClaw运行的。
他告诉《商业时报》(The Business Times),这个工具“彻底改变”了他的工作方式。
Mathur是越来越多转向使用代理式AI(agentic AI)以提高生产力的开发者之一。
但这些同样的功能也敲响了警钟。
业界观察人士警告称,OpenClaw的迅速普及正使企业网络面临重大的安全风险,尤其是在缺乏明确企业管控的情况下部署时。
他们指出,尽管生产力有望获得提升,但OpenClaw的侵入性特质使其不适合在企业层面使用,因为它可能使公司容易遭受恶意攻击和运营故障——尤其是在缺乏适当网络安全基础设施的情况下。
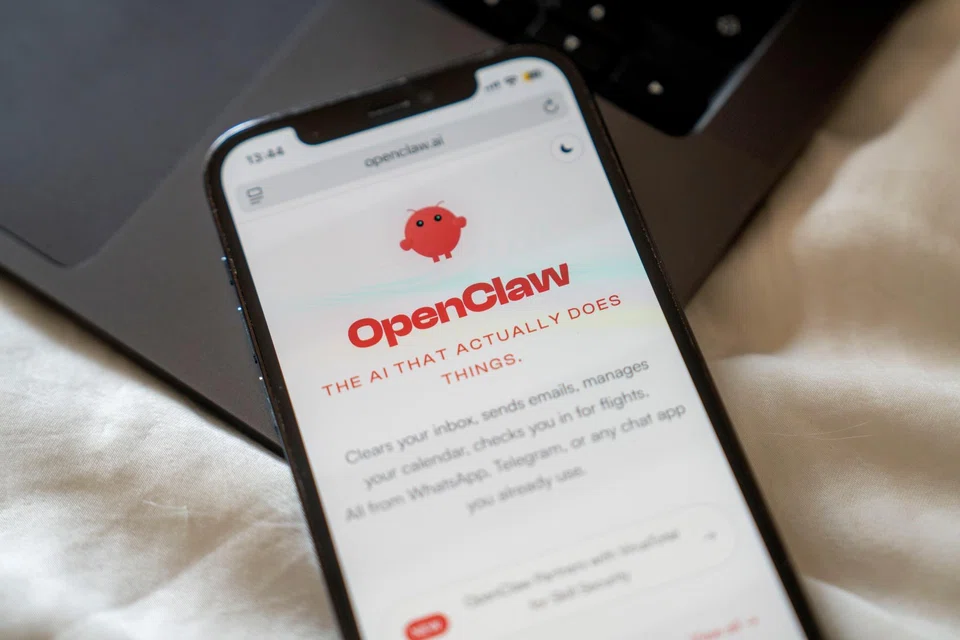
OpenClaw是一款在本地运行的人工智能助手,能够在极少的人工监督下执行从编写代码到金融交易等多步骤指令。该工具由奥地利开发者 Peter Steinberger 于2025年11月首次发布。
KPMG的一份报告指出,到2027年,此类自主AI工具有望将劳动力效率提升高达30%,并将运营成本降低多达25%。
然而,网络安全公司Koi Security在2月份的一份报告中发现,在与OpenClaw配套使用的程序市场ClawHub中,存在824种恶意的“技能”。这突显了其开放生态系统所带来的漏洞。
新加坡国立大学(国大)计算机学院的副教授 Ooi Wei Tsang 将不受控地部署OpenClaw比作“雇佣一名盲目服从指令的实习生,却给予这名实习生访问企业系统的深层权限,并允许外部方直接向其发送指令”。
他指出,这类恶意程序可以指令代理工具在计算机系统上下载和安装恶意软件。
与传统软件不同,OpenClaw执行的是由大型语言模型或外部来源提供的指令——而这两者都可能并不可靠。
Ooi教授补充道:“大型语言模型可能会出现幻觉并给出不正确的指令,导致OpenClaw执行意想不到或具有潜在破坏性的操作。”
影子AI的渗透
专家表示,尽管开源AI代理存在相关的安全风险,但OpenClaw的采用正在加速——但这主要是由个人实验而非正式的企业IT集成所驱动。
KPMG新加坡网络安全主管 Gerry Chng 将此现象描述为“影子AI”,即在既定IT治理之外出现的零散AI应用。
他表示,尽管并非出于恶意,但采用这类不受监管的AI工具会在安全和监督方面造成盲点。
网络安全公司Group-IB的全球威胁研究主管 Anastasia Tikhonova 指出,这与过去的技术周期如出一辙,即应用的普及速度超过了治理的步伐。
她表示,代理式工具的普及速度似乎再次超过了企业安全和治理模式的适应速度。
IT运营部门风险最高
分析师警告,企业IT和软件开发团队是风险最高的群体,因为代理式AI工具已被用于编码和运营工作流程中。
新加坡科技产业商会SGTech的人工智能、云和数据部门联合主席 Gunasekharan Chellappan 表示:“(OpenClaw)可能会重塑每个部门的知识型工作,但软件开发和IT运营部门正经历着最直接的变化。”
Tikhonova 补充说,尽管生产力提升是实实在在的,但风险也可能迅速扩大。
她表示,在使用代理式AI时,审查的严格性可能会降低,更多机器生成的内容可能在最少的验证下就被推入生产流程。这增加了错误和漏洞被大规模部署的风险。
为减轻此类威胁,分析师建议在严格的沙盒(sandbox)中运行AI代理,使其在一个远离敏感数据的独立环境中运行。
采用零信任身份架构也可能有所帮助,该架构可以区分代理和有效用户,从而限制其访问权限。
为了保护自己的数据,Mathur 在云服务器上运行OpenClaw,从而限制了该工具对其个人设备的访问。
他还将该工具的权限设置为只读,使其只能访问文档而无法进行任何修改。
然而,Ooi教授告诫称,这类业界标准可能并不足够。
他表示,要解决与代理式AI相关的复杂安全问题,额外的保障措施至关重要,例如“防止恶意指令到达代理、高风险操作需经人工批准,以及在输出内容被使用或对外发布前进行验证”。
尽管如此,业界人士预计各组织将继续采用这类工具,只是形式会更加结构化。
KPMG的 Chng 表示,为了让此类模型能够长期扩展,代理式AI模型需要的是“设计即安全”(secure by design)的解决方案,而不是依赖于在OpenClaw这类开源工具之上叠加的安全补丁。
他补充道:“随着生态系统的发展,我们预计将出现更成熟的产品——它们将代理功能与企业级的治理、可靠性和安全性融为一体。”
TRENDING NOW

Prima to move out of historic Keppel Road flour mill building in 2028

Grab CEO’s wife Chloe Tong on life with Anthony Tan and finding her purpose

OCBC sheds S$8 billion in value as shares close nearly 6% down; analysts cautious on banks
As Asia’s food delivery giants rejig the pie, who will win the market?

