

新加坡首起人工智能相关数据泄露案:美珍香顾客电邮地址外泄
个人资料保护委员会表示,没有证据显示资料被进一步滥用。
本文由 AI 翻译,关键事实请以原文为准。
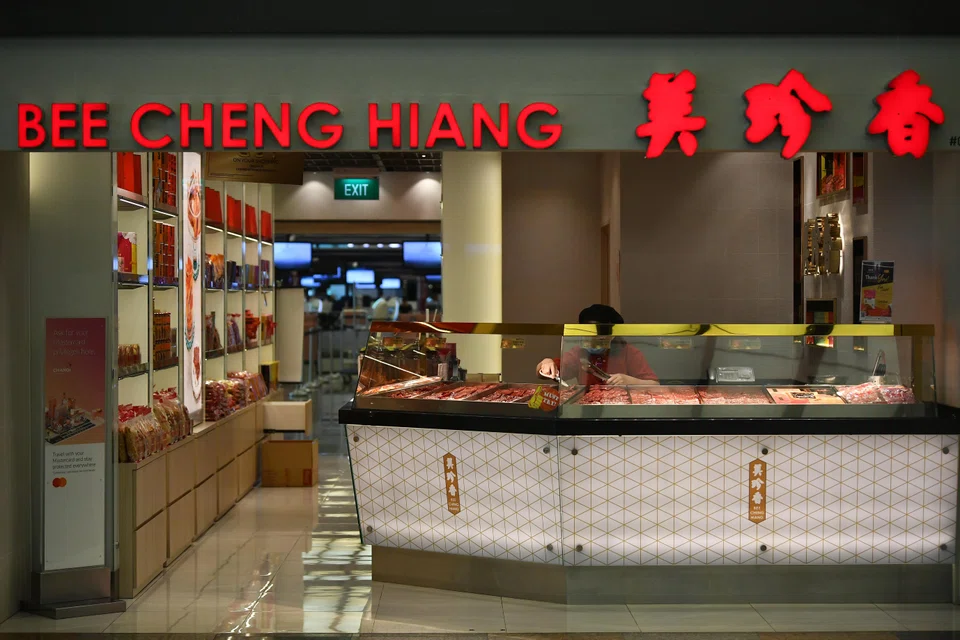
【新加坡】超过9万5000名美珍香 (Bee Cheng Hiang) 顾客的电邮地址在4月份遭泄露,起因是一名员工在人工智能工具中使用了不当提示。这是新加坡首起通报的人工智能相关数据泄露案。
该不当提示生成的代码,在发送营销电邮时,将所有收件人的地址对全部人可见。
个人资料保护委员会 (个资保委会) 于周三 (9月30日) 告诉《海峡时报》,这是向其通报的首起与人工智能相关的数据泄露事件。
这也是这家以肉干闻名的本土传统食品公司首次在业务运营中使用人工智能工具。
根据个资保委会在9月21日于其网站公布的详情,美珍香的营销电邮是以每批1000名顾客的方式发送的。
该委员会表示,这些顾客的电邮地址是唯一受影响的个人资料,并且它们并非由任何人工智能驱动的操作或流程所管理、处理或生成。
也没有证据显示这些电邮地址被进一步滥用。
个资保委会澄清,该事件并非由美珍香员工使用的人工智能工具故障所致。
问题出在该员工向工具提供的提示上。该提示要求编写一个程序,以批量方式“使用本地列表发送群发邮件”,但没有具体指示要向其他顾客隐藏每个收件人的电邮地址。
个资保委会告诉《海峡时报》:“这起事件是由人为失误造成的,即在使用人工智能工具开发电邮分发代码时出错。”
如果提示经过调整,生成的正确代码本应向每位顾客单独发送邮件,而不是每批次同时发给1000名顾客。
从表面上看,正确代码与错误代码之间的区别仅在于几个括号的位置,但这改变了代码的行为。
有问题的营销电邮于4月25日发出,个资保委会于4月27日接获数据泄露的通知。
该委员会表示,事件发生的原因很可能是美珍香在部署电邮分发代码前,没有进行足够严谨的测试。
委员会补充说,该公司依赖单一员工,“没有设立审查流程对员工的工作进行监督检查,也没有制定治理框架或政策来指导员工使用生成式人工智能工具进行工作”。
该员工在部署代码前没有意识到错误,因为测试是通过检查活动日志完成的,而没有审查实际测试邮件的内容。
个资保委会说,在发现并确认错误后,该公司停止了邮件的群发,修正了错误代码,并通知了所有受影响的顾客。
事件发生后,该公司已实施“双重验证检查”,所有批量电子邮件在发送前须由至少两名员工进行核查。
个资保委会表示,企业在使用人工智能工具提高业务运营效率之前,应进行适当的数据保护影响评估。
委员会补充说,企业还应制定政策和流程,并实施测试和审查机制,以确保员工负责任地使用人工智能工具并保护个人资料。
考虑到案件的具体情况,该委员会于9月2日接受了美珍香的一项自愿承诺,以加强其对《个人资料保护法令》的遵守。
违反该法令的机构可被处以最高100万新元或其在新加坡年营业额10%的罚款,以较高者为准。
美珍香将实施一个框架,以规范其员工如何使用人工智能进行编码,包括对涉及个人资料的人工智能生成代码进行独立技术审查。
该公司的其他后续行动包括:
- 在软件开发的每个阶段都融入安全性,并改进软件部署前的安全审查流程,例如首先向测试账户发送邮件进行测试;
- 将此次事件中采取的行动正式化,制定为公司的数据泄露处理程序;
- 实施自动化的技术措施,以阻止在单个电邮字段中包含多个电邮地址的邮件被群发;以及
- 为负责开发、审查和部署处理个人资料系统的员工设计并提供数据保护培训课程。
《海峡时报》已联系美珍香就此置评。 海峡时报
Decoding Asia newsletter: your guide to navigating Asia in a new global order. Sign up here to get Decoding Asia newsletter. Delivered to your inbox. Free.
Share with us your feedback on BT's products and services
TRENDING NOW

Grab CEO’s wife Chloe Tong on life with Anthony Tan and finding her purpose

Brokers maintain ‘buy’ on CDL despite investor reservations over strategic review

Deal between tycoon friends sparks scrutiny of Philippine power sector

Hwa Seng Builder, two China companies win S$1.2 billion Tuas Road Viaduct phase two contracts

